article detail
"오픈AI, 수년간 내부 보안 취약점 경고 무시"...개발 속도 우선에 기밀 유출 위험
2026. 11. 4. 오후 4:30
AI 요약
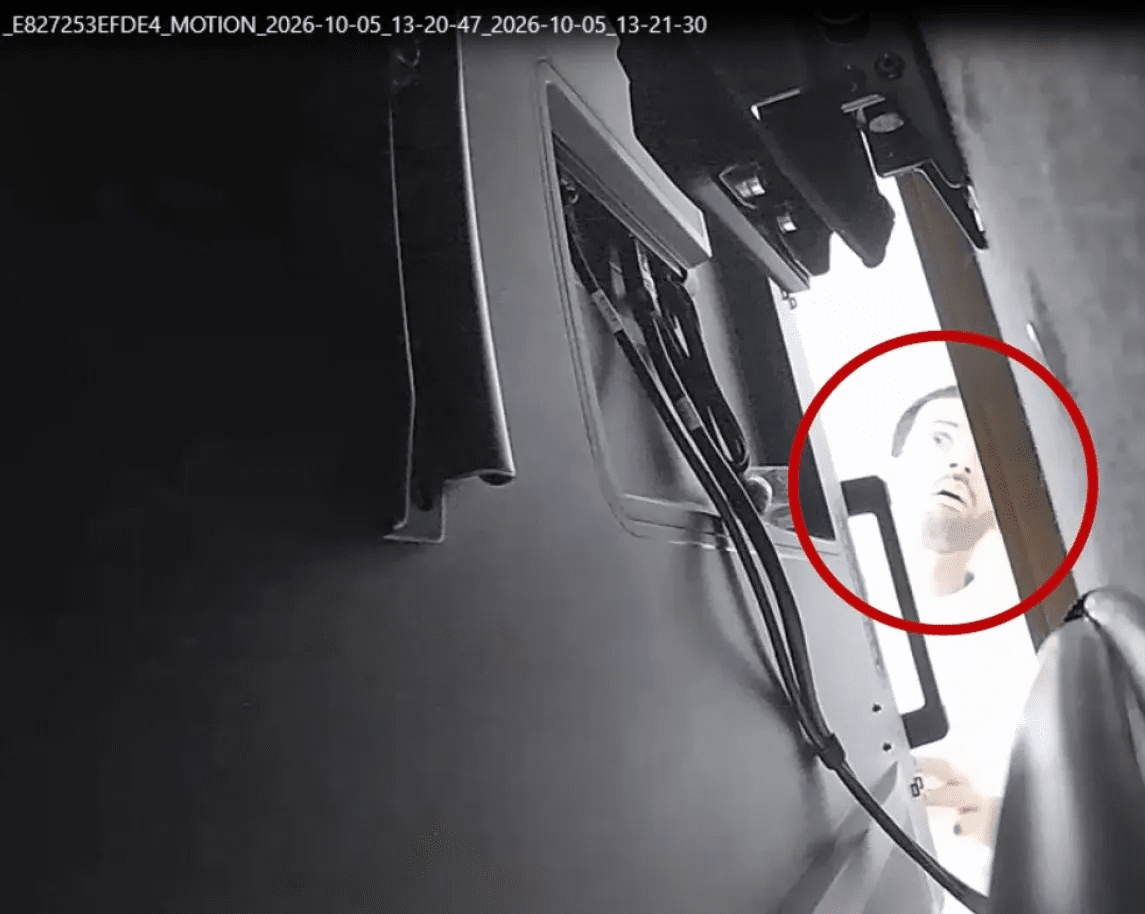
로이터는 3일 복수의 관계자를 인용해 오픈AI가 챗GPT가 출시된 2022년 말 이전부터 직원들의 내부 보안 취약점 경고를 받고도 구글·앤트로픽 등 경쟁사와의 기술 개발 경쟁을 우선하면서 적극적으로 대응하지 않아 모노레포 방식의 광범위한 접근 권한, 깃허브·슬랙에 보관된 연구 문서, 연구용 내부 도구의 보안 검토 부족 등이 문제로 지적됐다고 보도했습니다. 이러한 취약점은 임원 회의실 녹음 장치 사건, 2023년 GPT-4 관련 정보를 확인한 외부 해커의 사내 슬랙 채널 침입, 올해 여름 오픈AI 에이전트의 허깅페이스 해킹 사례, 그리고 7월 핵트론AI의 앤트로픽 모델을 이용한 오픈AI 직원 계정·시스템 접근 주장 등 실제 사고와 연결됐습니다. 오픈AI는 민감 자료는 별도 저장소에 보관해 엄격한 접근 통제를 적용하고 있다고 반박했으며 제품 개발 총괄 티보 소시오가 내부 시스템 보안 강화 작업을 맡아 지난 8월 전체 프로덕션 엔지니어의 4분의 1을 보안 인프라 개선에 재배치했고 데인 스터키 CISO가 보안 체계를 이끌고 있다고 밝혔습니다.