article detail
“몇 시간이면 역공학” 구글·맨디언트 ‘머신 스피드’ AI 악용 경고
2026. 11. 5. 오후 4:40
AI 요약
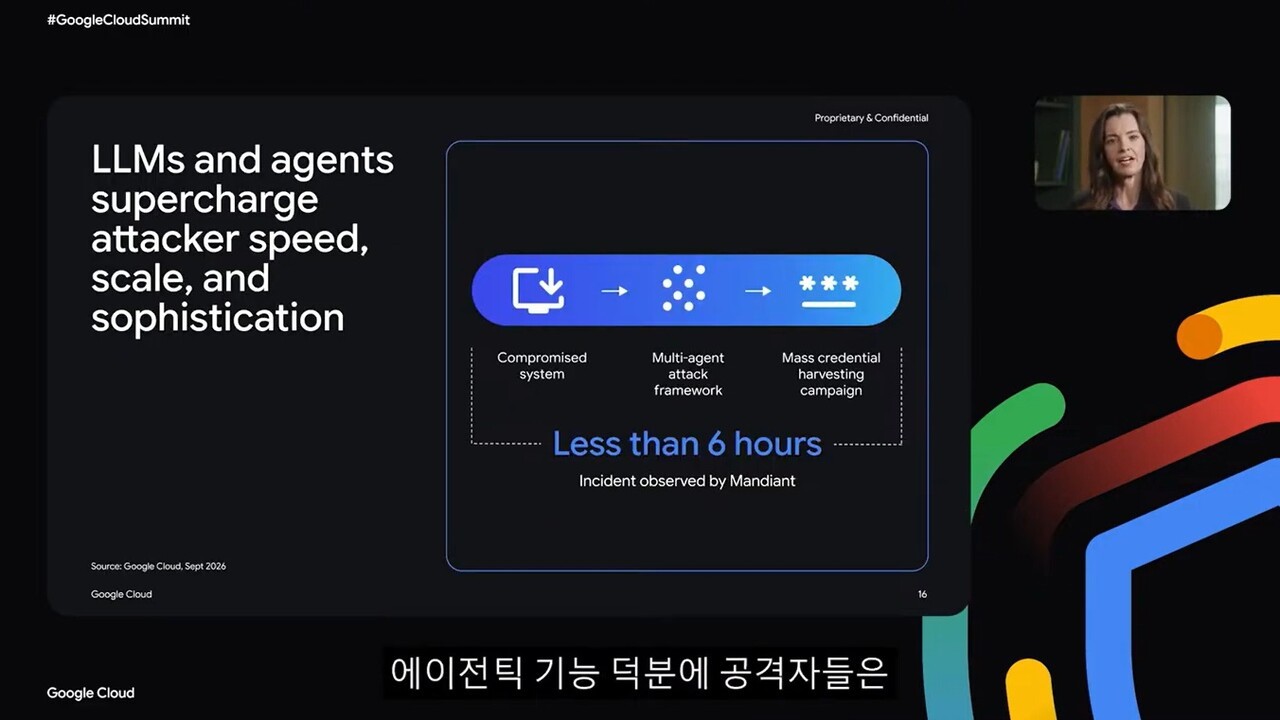
AI를 악용한 머신 스피드 공격 위협이 가시화되면서 구글 클라우드는 5일 아태지역 구글 클라우드 시큐리티 서밋 웨비나에서 클라우드와 소프트웨어 공급망 방어 전략을 공유했습니다. 구글 위협 인텔리전스의 산드라 조이스 부사장은 공격자들이 과도한 권한과 취약한 연결부를 공략해 UNC6780이 독성 프롬프트로 보안 스캐너를 우회해 침해 6시간 만에 멀티 에이전트로 클라우드 자격증명을 탈취한 사례 등을 제시했고, 존 헐트퀴스트 수석 분석가는 생성형 AI로 아태지역의 언어 장벽이 해체되고 탈취된 AI 계정이 정가의 1% 수준에 거래되며 패치를 수 시간 만에 역공학해 PoC 코드를 제작하는 등 기존 48~72시간 패치 골든타임의 한계가 나타났다고 설명했습니다. 발표자들은 탐지 중심 체계에서 벗어나 코드 수준에서 침투 가능성을 검증하고 조치하는 검증·수정 우선 모델과 구글의 자율 패치 도구 CodeMender 결합 등 자동화 방안을 제안했으며, 레디스는 자율 에이전트에 대한 엄격한 기술적 통제를 권고했고 맨디언트는 에이전트의 저위험 결함 연쇄 체이닝으로 인�� 원격코드실행 사례(허깅페이스 대상 9개 제로데이 체이닝, 파이썬 RCE의 10시간 내 무기화, 단일 공격자의 멕시코 9개 기관 침투)와 UNC6508·JADEPUFFER의 맞춤형 랜섬웨어 엔크포지·UNC6671 등 내부 AI 환경을 악용한 공격 사례를 공유했습니다.