article detail
"AI 에이전트의 개인정보 접근·활용 통제해야…공통 기술 규칙 필요"
2026. 11. 6. 오전 9:23
AI 요약
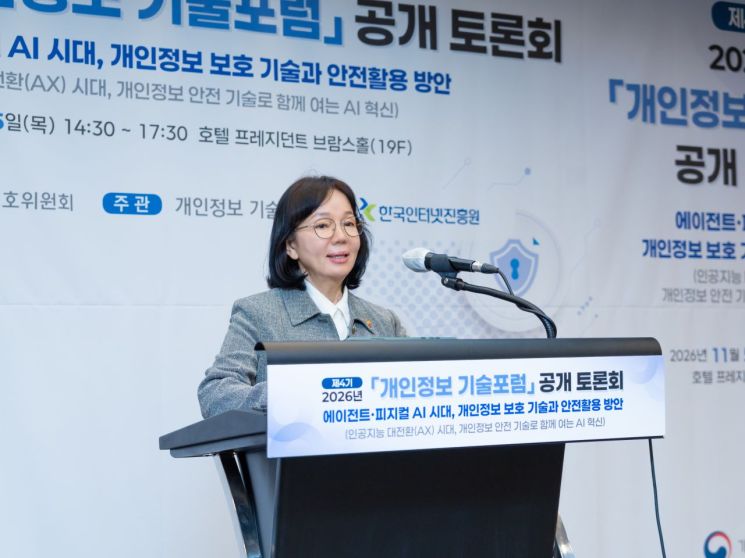
개인정보보호위원회는 5일 서울 중구 프레지던트호텔에서 제4기 개인정보 기술포럼 공개토론회를 열어 이용자를 대신해 업무를 수행하는 AI 에이전트의 개인정보 접근과 활용 통제 방안을 논의했습니다. 최대선 숭실대 교수는 에이전트에 별도 신원을 부여하고 권한과 유효기간을 제한하며 외부 접근 시 사전 지정된 프록시 서버를 거치고 삭제할 수 없는 로그를 남겨야 한다고 제언했고, 신현덕 한성대 교수는 에이전트 간 개인정보 이용 조건과 권한을 동일하게 표현·검증할 수 있는 공통 기술 규칙의 필요성을 제언했습니다. 플레인비트 김진국 대표는 AI로 빨라지는 공격에 대응해 침투 이후 내부망 이동을 차단하고 권한을 업무에 필요한 최소 범위와 기간으로 제한하며 로그와 증거 보존 체계를 갖출 것을 강조했고, 송경희 개인정보보호위원장은 개인정보 보호 강화 기술 발전과 신뢰 기반의 개인정보보호 기술 생태계 조성을 약속했습니다.