article detail
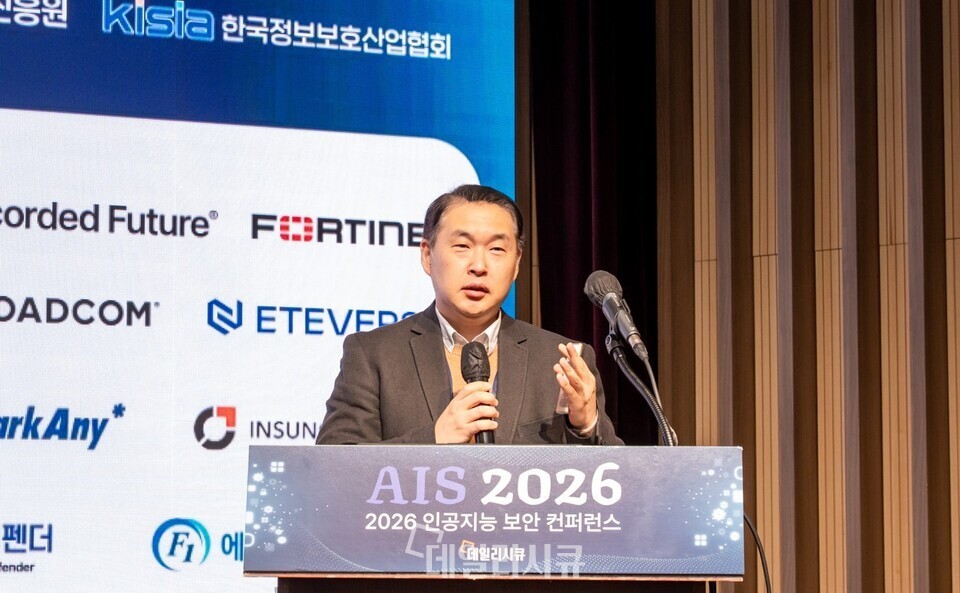
[AIS 2026] AI가 정찰부터 정보탈취까지…KISA 김도원 팀장 “공격 자동화 대비해야”
2026. 11. 7. 오후 12:11
AI 요약
김도원 한국인터넷진흥원(KISA) AI종합분석팀 팀장은 AI가 해킹 문구·코드 작성 보조를 넘어 정찰, 취약점 탐색, 침투, 데이터 수집을 수행하는 단계로 발전했다고 설명하며, 앤트로픽이 2025년 11월 공개한 중국 국가배후 추정 그룹의 첩보 공격에서는 AI가 공격 작업의 80~90%를 수행하고 사람이 캠페인당 4~6차례 주요 결정을 승인했다고 소개했습니다. 이에 따라 취약점 공개 이후 방어자가 대응할 수 있는 시간이 짧아져 엔데이(N-day) 관리와 외부 노출 자산 상시 파악, 실제 악용되는 취약점 우선 조치가 필요하다고 지적했습니다. 또한 계정·접근 권한·내부 시스템 연결·백업 복구체계를 점검하고 다중요소인증(MFA), 세션 유효기간 단축, 인증 키 탐지·교체, 최소 권한 적용, 계정·키 분리, 불필요 데이터 정리, AI 보안 자동화 시 격리·승인·비상정지 수단 마련 및 별도 MFA 적용된 분리 백업과 정기 복구훈련 등을 제시했습니다.