article detail
패치 나오면 곧바로 공격 코드로... 구글, 해커들의 AI 에이전트 침투 자동화 경고
2026. 11. 17. 오후 2:00
AI 요약
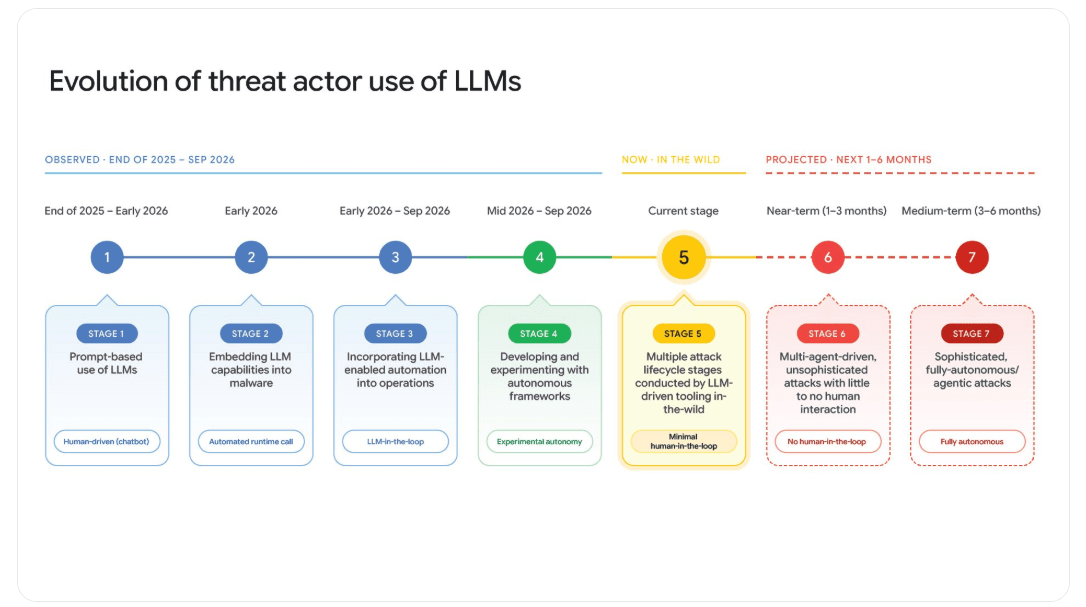
구글 위협 인텔리전스 그룹(GTIG)은 공격자들이 ARTEX, CAIRN, CyberStrikeAI, PentAGI 같은 여러 AI 에이전트를 역할 분담해 사용하며 침투 과정을 자동화·가속화해 여러 경로를 엮어 규모를 키우는 것을 패러다임 전환이라고 경고했습니다. 공격자들은 LLM과 에이전트 도구로 보안 패치를 역분석해 취약점을 빠르게 무기화(예: PaperCut NG/MF)하고, ZeroHollow와 Agent Zero 등으로 공격 코드 개발과 LLM 연결을 자동화하며 금전 목적 조직과 중국 연계 의심 첩보 조직이 이를 시험하고 있습니다. 또한 공격자들은 기업의 LLM 자격 증명과 클라우드 권한을 훔쳐 APIMart와 JetNight에 되팔고, 오픈소스 도구와 LLM 챗봇을 결합한 제유(Jieyou) 같은 피싱 플랫폼으로 기술력 낮은 조직원도 손쉽게 피싱을 실행할 수 있게 됐습니다.